Iniciar un proyecto

Cloud, DevOps e infraestructura segura Infraestructura diseñada para el control, la resiliencia y el crecimiento.

Diseñe una base fiable para aplicaciones, datos y cargas de trabajo de IA. Ayudamos a las organizaciones a modernizar la entrega, ganar visibilidad y operar infraestructura cloud o en servidores propios con menos riesgos manuales.

Entrega empresarial · Especialistas sénior · Reino Unido y Turquía
Cloud, DevOps e infraestructura segura de Dika Design
02 · Cuándo nos llaman

Señales de que es hora de cambiar el sistema.

Las publicaciones generan estrés

Los despliegues se hacen de madrugada, a mano y con una reversión que nadie ha probado.

En una máquina funciona

Los entornos se van desalineando y los problemas solo aparecen en producción.

Los clientes detectan las caídas antes que usted

No hay una monitorización que le avise antes de que suene el teléfono.

La factura del cloud no deja de subir

Se crean recursos que nunca se eliminan y nadie se responsabiliza del gasto.

Copias de seguridad que nunca se han probado

Los datos se copian en algún sitio, pero restaurarlos es una incógnita.

Credenciales en documentos compartidos

Contraseñas y claves circulan por chats y hojas de cálculo.

03 · Nuestro enfoque

Capacidades de infraestructura a lo largo de todo el ciclo de entrega

  1. Automatización en lugar de pasos manualesLos entornos y pipelines de entrega repetibles reducen la deriva de configuración y el riesgo de cada publicación.
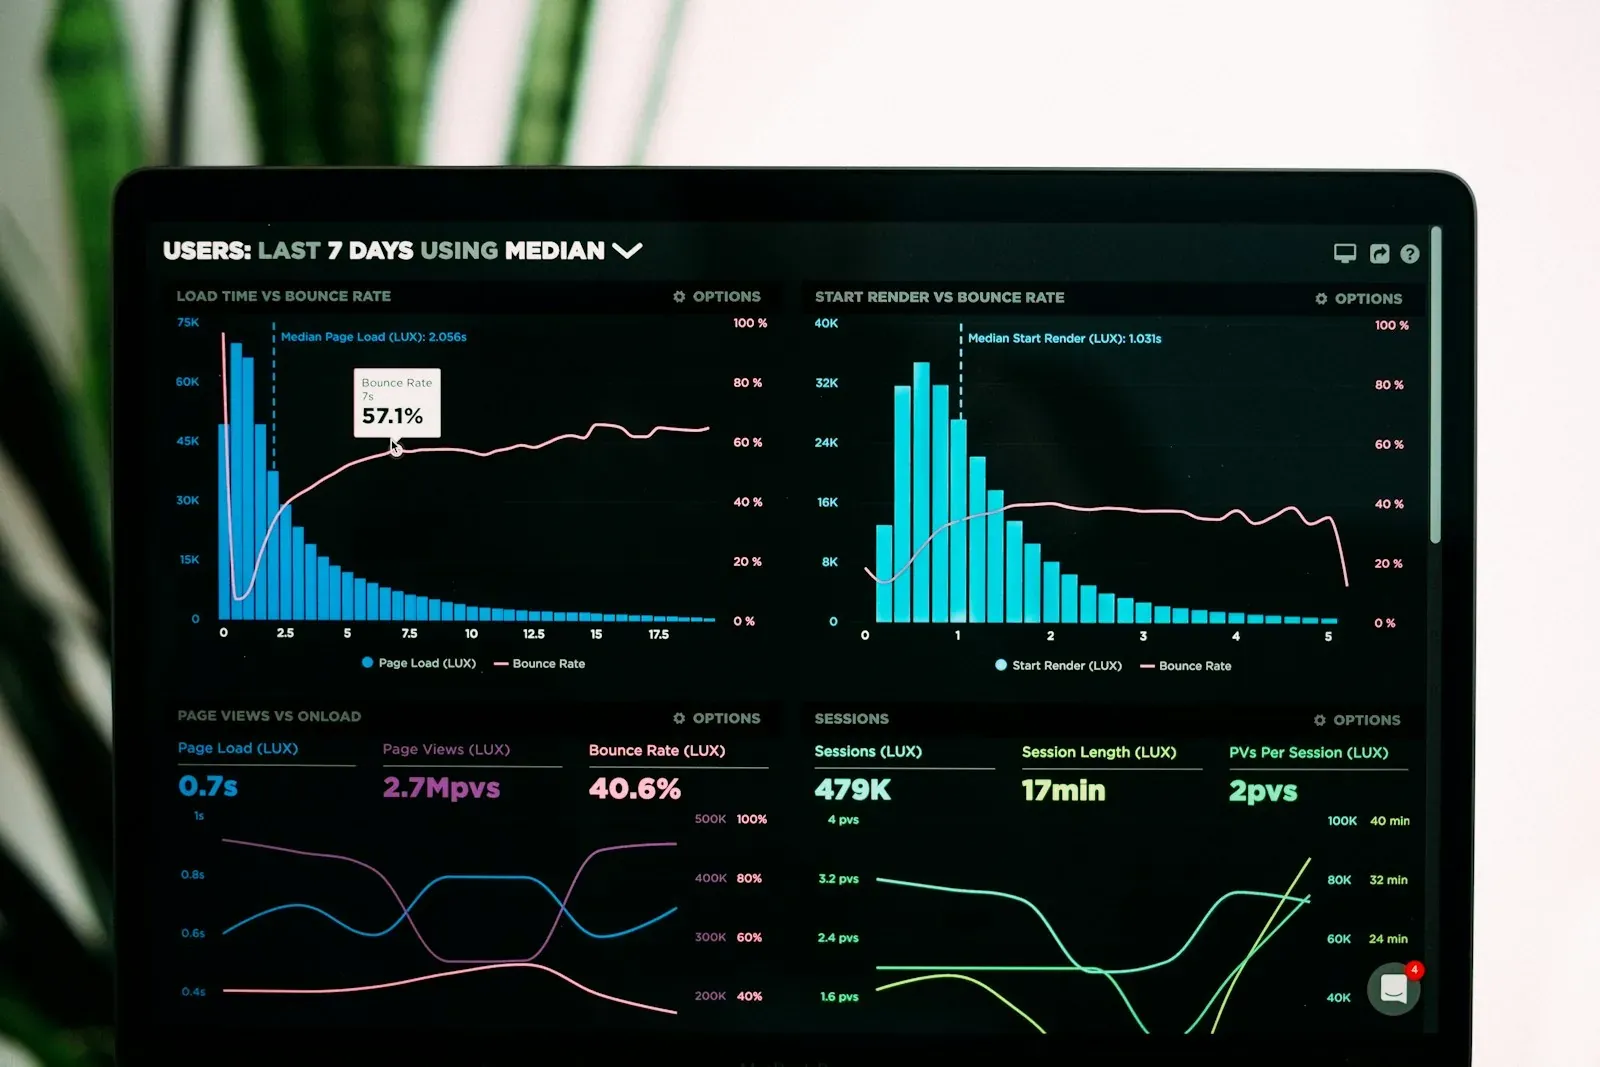
  2. Visibilidad antes de las incidenciasLos logs, las métricas y el seguimiento de errores aportan el contexto necesario para identificar y resolver problemas operativos.
  3. Control donde lo necesitaLas opciones cloud, híbridas y en servidores propios se eligen según los requisitos de datos, costes y organización.
Dika Studio, desplegable en servidores bajo control del cliente
En sus servidores · Dika Studio
04 · Capacidades

Dieciséis capacidades. Un solo equipo responsable.

Todo lo que diseñamos, construimos y gestionamos en cloud y DevOps, a cargo del mismo equipo sénior.

  • 01

    Arquitectura cloud

    Servicios, redes y entornos elegidos para su carga de trabajo y su equipo.

  • 02

    Infraestructura como código

    Servidores y servicios descritos en código, revisados y reproducibles.

  • 03

    Pipelines de CI/CD

    Compilación, pruebas y despliegue automatizados con cada cambio.

  • 04

    Despliegues en contenedores

    Aplicaciones empaquetadas una sola vez que se ejecutan igual en todos los entornos.

  • 05

    Plataformas en servidores propios

    Aplicaciones preparadas para servidores o nubes privadas bajo su control.

  • 06

    Gestión de entornos

    Desarrollo, preproducción y producción separados, con pasos de promoción claros.

  • 07

    Monitorización y observabilidad

    Estado, métricas y trazas que muestran cómo se comporta el sistema.

  • 08

    Logs centralizados

    Los logs de todos los servicios en un único lugar donde buscar.

  • 09

    Rendimiento y escalado

    Capacidad planificada para los picos, con un escalado que sigue la carga real.

  • 10

    Automatización de copias de seguridad

    Copias programadas y cifradas, con el periodo de conservación que usted decida.

  • 11

    Planificación de la recuperación

    Pasos documentados y probados para restablecer el servicio tras una incidencia.

  • 12

    Configuración de CDN y red

    Entrega rápida y segura, con DNS, TLS y caché correctamente configurados.

  • 13

    Gestión de secretos

    Claves y contraseñas almacenadas y rotadas fuera del código.

  • 14

    Bases del control de accesos

    Acceso con mínimo privilegio para personas y servicios, con auditoría.

  • 15

    Visibilidad del coste cloud

    Gasto por servicio y entorno, con el despilfarro a la vista.

  • 16

    Operación gestionada de la plataforma

    Actualizaciones, monitorización y respuesta a incidencias, junto con su equipo.

05 · Cómo se desarrolla una colaboración

Cinco pasos, visibles en cada etapa.

  1. 01EvaluaciónLa arquitectura actual, los riesgos, los costes y la forma en que su equipo publica hoy.
  2. 02Arquitectura objetivoLos entornos, servicios y modelo de alojamiento que se ajustan a sus necesidades.
  3. 03AutomatizaciónInfraestructura como código y pipelines de publicación con pruebas y reversión.
  4. 04Observabilidad y recuperaciónMonitorización, alertas, copias de seguridad y un procedimiento de recuperación probado.
  5. 05Operar y mejorarActualizaciones continuas, revisiones de costes y seguimiento de incidencias.
06 · Qué recibe

Entregables que se quedan con usted, no solo un lanzamiento.

Cada colaboración termina con activos que son propiedad de su organización y que puede gestionar sin nosotros.

Planificar la primera fase
  • Documento de arquitectura

    Entornos, servicios, red y seguridad, explicados.

  • Repositorio de infraestructura

    Todo lo necesario para recrear la plataforma, en forma de código revisado.

  • Pipeline de publicación

    Compilación, pruebas, despliegue y reversión automatizados para cada aplicación.

  • Monitorización y alertas

    Paneles y alertas que llegan a las personas de guardia.

  • Manual de copia de seguridad y recuperación

    Cómo restaurar, cuánto se tarda y cuándo se probó por última vez.

  • Resumen de costes

    Gasto por servicio y entorno, con los ahorros identificados.

07 · Para quién es

Pensado para organizaciones como la suya.

Empresas SaaS y de producto

Equipos que necesitan publicaciones frecuentes y seguras, y una disponibilidad fiable.

Organizaciones que migran a servidores propios

Empresas que quieren tener sus aplicaciones y datos bajo su propio control.

Equipos con un único administrador desbordado

Empresas en las que todo el conocimiento de la infraestructura depende de una sola persona.

Organizaciones reguladas

Empresas con requisitos de auditoría, residencia de datos y continuidad.

¿Cloud, híbrido o servidores propios?

La nube pública permite empezar rápido y escalar con facilidad. La infraestructura propia ofrece más control sobre los datos, el coste y la ubicación. Muchas organizaciones acaban con una combinación: mantienen cerca los datos sensibles y usan servicios gestionados donde ahorran esfuerzo.

Elegimos el modelo en función de sus datos, costes, capacidades y obligaciones de cumplimiento, no por costumbre.

Qué cambia la automatización DevOps

Cuando los entornos se definen en código y las publicaciones pasan por un pipeline, cada cambio se prueba de la misma forma y puede revertirse. Publicar pasa a ser rutina y no un acontecimiento, y los nuevos miembros del equipo pueden trabajar sin depender del conocimiento informal.

Diseñar pensando en la recuperación

Todo sistema acaba fallando. Lo que importa es la rapidez con la que se detecta y la fiabilidad con la que se recupera. Configuramos una monitorización que avisa a las personas adecuadas, automatizamos las copias de seguridad y probamos la restauración, para que recuperarse sea un procedimiento documentado y no una improvisación.

Mantener el coste a la vista

El gasto en cloud crece de forma silenciosa por recursos inactivos, servidores sobredimensionados y entornos olvidados. El etiquetado, los presupuestos y las revisiones periódicas convierten el coste en una señal de ingeniería sobre la que el equipo puede actuar.
Preguntas frecuentes

Cloud y DevOps: preguntas y respuestas.

Respuestas claras antes de empezar el descubrimiento, la definición del alcance y la entrega.

Hacer otra pregunta
¿Pueden trabajar con nuestro proveedor cloud actual?

Sí. Evaluamos la arquitectura actual y, siempre que es posible, la mejoramos de forma gradual en lugar de forzar una migración innecesaria.

¿Dan soporte a despliegues en servidores propios?

Sí. Podemos preparar los servicios de aplicación y de datos para servidores bajo control del cliente o entornos de nube privada cuando la carga de trabajo lo permite.

¿Qué incluye la automatización DevOps?

Puede incluir el aprovisionamiento de entornos, pruebas automatizadas, pipelines de compilación, despliegues, procedimientos de reversión, configuración y visibilidad de las publicaciones.

¿Cómo mejoran la seguridad de la infraestructura?

Aplicamos accesos acotados, separación de secretos, configuraciones reforzadas, procesos de actualización, monitorización y patrones de despliegue seguro según el perfil de riesgo del sistema.

¿Pueden ayudarnos a reducir el coste cloud?

Sí. Revisamos el dimensionamiento de las cargas, los recursos inactivos, el almacenamiento, el tráfico, la arquitectura y la observabilidad para identificar gastos evitables sin restar fiabilidad.

¿Ofrecen copias de seguridad y recuperación ante desastres?

Diseñamos y automatizamos las copias de seguridad y documentamos los procedimientos de recuperación. Los objetivos de recuperación y el alcance de las pruebas se acuerdan según la criticidad para el negocio.

¿Pueden operar la plataforma después del lanzamiento?

Sí. El soporte tecnológico gestionado puede cubrir la monitorización, las actualizaciones, las incidencias, el rendimiento y la mejora continua de la infraestructura.

¿Nos migrarán a otro proveedor cloud?

Solo si hay un motivo claro. Normalmente mejoramos la configuración actual paso a paso y recomendamos un cambio cuando el coste, el control o las capacidades lo justifican.

¿Pueden trabajar junto a nuestro equipo de IT?

Sí. Podemos diseñar y automatizar con su equipo, documentarlo todo y traspasarles la operación, o compartirla de forma continuada.

¿Cómo gestionan el acceso a nuestros sistemas?

Usamos cuentas nominativas con el mínimo privilegio, mantenemos los secretos fuera del código y de los chats, y retiramos los accesos cuando termina el trabajo.

Construya una plataforma preparada para la siguiente etapa.

Tanto si está estabilizando una aplicación en crecimiento como si prepara un despliegue controlado en servidores propios, podemos definir el siguiente paso práctico de su infraestructura.

  • Opciones cloud y en servidores propios
  • Entrega repetible y reversión
  • Monitorización, copias de seguridad y visibilidad operativa